Per pagare online in modo sicuro servono tre mosse: usare servizi con autenticazione forte (SCA), attivare notifiche su ogni movimento e limitare l’esposizione dei dati della carta affidandosi a wallet o circuiti che la tokenizzano. A questo si aggiunge un controllo rapido: verificare dominio e reputazione del venditore prima di inserire qualsiasi dato. Chi applica queste abitudini riduce in modo concreto il margine di manovra dei truffatori.
In breve:
- È indispensabile verificare il dominio del sito e la reputazione esterna prima di inserire dati di pagamento, anche se il sito mostra HTTPS e il lucchetto.
- La tokenizzazione dei dati con wallet o circuiti conformi al PCI DSS riduce il rischio di esposizione dei dati sensibili in caso di violazione.
- Per ridurre i rischi, è meglio usare carte prepagate o wallet digitali per acquisti su siti sconosciuti, mentre le carte di credito sono più indicate su piattaforme affidabili.
- La Strong Customer Authentication richiede almeno due elementi di verifica indipendenti, come password, biometria o dispositivi, e ha contribuito a diminuire le frodi sui pagamenti elettronici.
- In caso di frode, è fondamentale agire subito: bloccare la carta, cambiare password e contattare il servizio di pagamento entro poche ore per favorire il rimborso.
Indice
- Consigli pratici e immediati per pagare online in sicurezza
- Carta, prepagata, wallet o bonifico: cosa cambia in termini di rischio
- Cosa sono SCA e PSD2 e perché contano per la sicurezza
- Phishing, smishing, vishing e pagine di pagamento false
- Hai subito una frode o sospetti un tentativo: i passi da seguire
- Proteggere dispositivi, account e abitudini digitali
- Integrare pagamenti sicuri in chi gestisce transazioni ogni giorno
- Domande frequenti
- Fonti
Consigli pratici e immediati per pagare online in sicurezza
Prima di inserire dati su un sito, vale la pena dedicare trenta secondi a qualche verifica. Il dominio deve corrispondere esattamente al nome del venditore, senza lettere sostituite o estensioni sospette, e la reputazione del negozio si controlla incrociando recensioni esterne, non solo quelle pubblicate sul sito stesso. L’HTTPS è un requisito minimo, non una garanzia: un sito fraudolento può comunque mostrare il lucchetto, quindi serve guardare anche al resto (contatti reali, condizioni di vendita chiare, politiche di reso).
Dove possibile, conviene preferire wallet o metodi che tokenizzano i dati della carta: al posto del numero reale viene trasmesso un codice sostitutivo, così il venditore non entra mai in possesso delle credenziali di pagamento. La tokenizzazione, insieme al rispetto di standard come il PCI DSS, è tra le pratiche che riducono l’impatto di un’eventuale violazione dei dati.
Alcune abitudini fanno la differenza concreta:
- Evitare reti wifi pubbliche per inserire dati di pagamento, oppure usare una VPN affidabile se non c’è alternativa.
- Attivare le notifiche push o via SMS per ogni transazione, così da accorgersi subito di movimenti anomali.
- Controllare periodicamente l’estratto conto o lo storico dell’app, non solo quando arriva una notifica.
- Diffidare di sconti troppo aggressivi su siti mai visti prima.
Un consiglio: salva tra i preferiti i siti dove acquisti più spesso ed evita di raggiungerli tramite link ricevuti via email o SMS.
Carta, prepagata, wallet o bonifico: cosa cambia in termini di rischio
Ogni metodo di pagamento comporta un compromesso diverso tra comodità e protezione.
- Carta di credito: offre buone tutele in caso di contestazione, ma se i dati vengono memorizzati su troppi siti aumenta il rischio di esposizione in caso di violazione.
- Carta prepagata: limita il danno potenziale perché il plafond è circoscritto, a fronte di un piccolo costo di ricarica.
- Wallet digitali: tokenizzando i dati, riducono la quantità di informazioni condivise con il venditore a ogni acquisto.
- Bonifico bancario: una volta eseguito è difficile da revocare, quindi richiede massima attenzione all’IBAN del destinatario e a eventuali richieste di modifica ricevute via email.
Per acquisti occasionali su siti poco conosciuti, prepagata o wallet restano le opzioni più prudenti. Per spese ricorrenti su piattaforme verificate, la carta di credito resta comoda grazie alle tutele contrattuali.
Cosa sono SCA e PSD2 e perché contano per la sicurezza
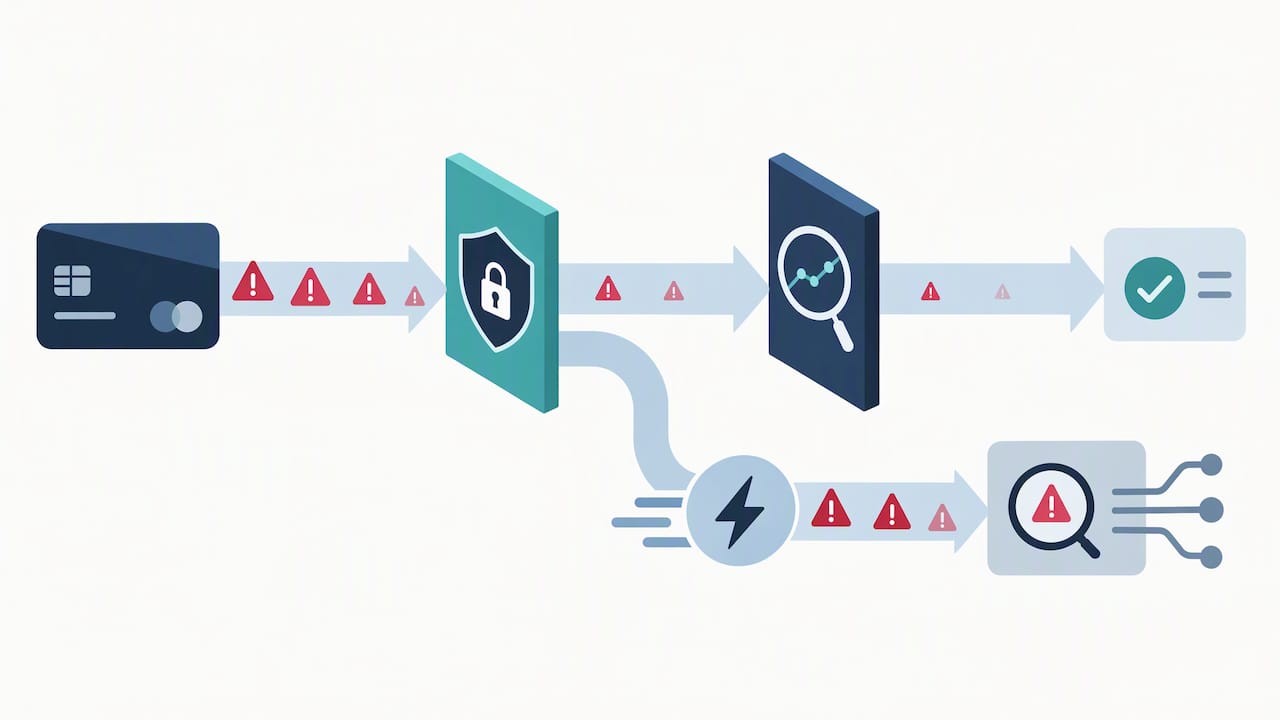
La Strong Customer Authentication, introdotta dalla direttiva PSD2, richiede almeno due elementi di verifica indipendenti tra conoscenza, possesso e inerenza: una password che solo tu conosci, un dispositivo che possiedi, oppure un dato biometrico come l’impronta digitale.
Nella pratica quotidiana, la SCA si traduce in:
- Un codice monouso generato dall’app della banca o ricevuto via SMS.
- Il riconoscimento tramite impronta digitale o volto sullo smartphone.
- Un token hardware fornito da alcuni istituti per operazioni di importo elevato.
Esistono esenzioni per transazioni di importo ridotto o per pagamenti ricorrenti già autorizzati, pensate per non appesantire l’esperienza d’acquisto: in questi casi il rischio residuo viene gestito tramite il monitoraggio continuo delle transazioni piuttosto che con una verifica a ogni passaggio.
Un dato rilevante: i rapporti di vigilanza europea segnalano che l’adozione della SCA, insieme al monitoraggio delle transazioni, ha contribuito a ridurre i livelli di frode registrati sui pagamenti elettronici, pur segnalando la necessità di nuove contromisure contro le frodi emergenti sugli instant payment.
Phishing, smishing, vishing e pagine di pagamento false
Le tecniche di raggiro cambiano canale ma condividono la stessa logica: creare urgenza per far abbassare la guardia.
- Email di phishing: mittente leggermente alterato rispetto a quello ufficiale, link che porta a un dominio simile ma non identico, richiesta di agire entro poche ore.
- Smishing via SMS: messaggi brevi che imitano corrieri, banche o enti pubblici, spesso con link abbreviati difficili da verificare al volo sullo schermo di uno smartphone.
- Vishing telefonico: chiamate che si spacciano per il servizio antifrode della banca, chiedendo codici OTP che nessun operatore legittimo richiederebbe mai al telefono.
- Pagine di pagamento clonate: imitano la grafica di servizi noti. Il CERT-AGID ha rilevato un aumento marcato delle campagne di phishing a tema PagoPA, individuandone 45 da marzo a settembre e segnalando 520 indicatori di compromissione.
Prima di inserire dati su qualsiasi pagina raggiunta tramite link ricevuto, conviene chiudere il messaggio e digitare manualmente l’indirizzo ufficiale nel browser: è il modo più semplice per evitare una pagina falsa.
Hai subito una frode o sospetti un tentativo: i passi da seguire
Il tempo di reazione incide direttamente sulla possibilità di recuperare quanto perso.
- Blocca immediatamente la carta o lo strumento di pagamento tramite l’app della banca o chiamando il numero di emergenza.
- Cambia le password degli account collegati, a partire da email e home banking.
- Contatta il prestatore di servizi di pagamento per richiedere il blocco dell’operazione e l’apertura di una contestazione.
- Presenta denuncia alla Polizia Postale, conservando screenshot, email e SMS ricevuti come prova.
- Valuta, se la risposta della banca non è soddisfacente, il ricorso all’Arbitro Bancario Finanziario.
Le guide ufficiali indicano che la tempestività nella segnalazione al prestatore di servizi è determinante per bloccare l’operazione e mantenere il diritto al rimborso: rimandare anche di poche ore può complicare il recupero delle somme.
Un consiglio: conserva sempre una copia degli screenshot prima che il messaggio o la pagina fraudolenta vengano rimossi dal truffatore.
Proteggere dispositivi, account e abitudini digitali
La sicurezza dei pagamenti dipende anche da quanto è protetto il dispositivo che usi per effettuarli.
- Usa una password diversa per ogni servizio, gestita con un password manager piuttosto che annotata o riutilizzata.
- Mantieni attivi gli aggiornamenti automatici di sistema operativo e app: molte vulnerabilità sfruttate dai malware vengono corrette proprio con queste patch.
- Installa un antivirus affidabile e verifica periodicamente le impostazioni DNS del router di casa, spesso bersaglio di manomissioni silenziose.
- Evita di completare pagamenti su wifi pubbliche: meglio il tethering dal telefono o una VPN di fiducia.
- Esegui backup regolari dei dati più importanti, così da avere un piano di recupero anche in caso di infezione da malware.
Integrare pagamenti sicuri in chi gestisce transazioni ogni giorno
Chi gestisce un circolo sportivo o un’attività con prenotazioni ricorrenti affronta lo stesso problema su scala più ampia: tanti pagamenti, tanti dati da proteggere. Integrare tokenizzazione e notifiche automatiche in un’unica dashboard riduce l’esposizione dei dati rispetto a processi manuali o fogli di calcolo. Le integrazioni di pagamento tramite Stripe e SumUp contribuiscono a ridurre il transito manuale di dati sensibili, aumentando il controllo per chi gestisce il circolo. Ne parliamo più nel dettaglio nella nostra guida ai pagamenti digitali per i club sportivi.
— Manfredi Pistone
Questo articolo fornisce informazioni generali e non sostituisce il parere di un consulente finanziario qualificato. Consulta un professionista finanziario qualificato riguardo al tuo caso specifico prima di agire in base a questo contenuto.
Domande frequenti
Cos’è l’autenticazione forte del cliente (SCA)?
È il meccanismo introdotto dalla direttiva PSD2 che richiede almeno due elementi di verifica indipendenti tra password, dispositivo posseduto e dato biometrico. Riduce il rischio che una singola informazione rubata basti a completare un pagamento.
Come riconosco un sito di pagamento falso?
Controlla che il dominio corrisponda esattamente a quello ufficiale, senza lettere alterate o estensioni insolite, e digita l’indirizzo manualmente invece di seguire link ricevuti via email o SMS. La presenza di HTTPS da sola non garantisce l’autenticità del sito.
Cosa devo fare appena scopro una transazione sospetta?
Blocca subito la carta o lo strumento tramite l’app della banca, poi contatta il prestatore di servizi per richiedere la contestazione dell’operazione. Agire senza ritardi preserva il diritto al rimborso e aumenta le possibilità di recupero.
Quale metodo di pagamento è più sicuro online?
Non esiste un metodo universalmente migliore: wallet e carte prepagate limitano l’esposizione dei dati o il danno potenziale, mentre la carta di credito offre tutele contrattuali più solide in caso di contestazione. La scelta dipende dalla fiducia riposta nel venditore e dalla frequenza dell’acquisto.
BookIt gestisce anche la sicurezza dei pagamenti per i club?
Le integrazioni con servizi di pagamento consentono ai centri sportivi di accettare pagamenti senza gestire direttamente i dati sensibili delle carte. Per dettagli sulle funzionalità per i club è disponibile la pagina software di gestione per club e centri sportivi.
Fonti
- Banca d’Italia — Focus SCA
- CERT-AGID — Aumentano le campagne di phishing a tema PagoPA
- Stripe — Payment security